
Threat Intelligence: veja o ataque antes que ele chegue à sua empresa
Plataforma Axur — Cibersegurança Externa com IA (Infoblox)
Inteligência de ameaças, monitoramento da deep e dark web, credenciais vazadas e remoção automática de fraudes em um único console — com IA que separa o alerta que importa do ruído.
O que é a Plataforma Axur?
A Axur é uma plataforma de cibersegurança externa: ela vigia tudo o que acontece com a sua empresa fora do perímetro — fóruns criminosos, grupos de mensageria, sites falsos, redes sociais, lojas de aplicativos e marketplaces.
No centro está o Cyber Threat Intelligence: alertas contextualizados por IA a partir de milhares de fontes curadas, estruturados em TTPs, CVEs, IoCs, setores e regiões, e entregues em até 5 minutos. Você combina filtros como “ransomware direcionado à infraestrutura em nuvem” e recebe só o que é relevante.
Nascida em Porto Alegre e hoje parte da Infoblox, a Axur protege mais de 1.400 marcas e une detecção, investigação e takedown no mesmo console — da descoberta da ameaça até a remoção.
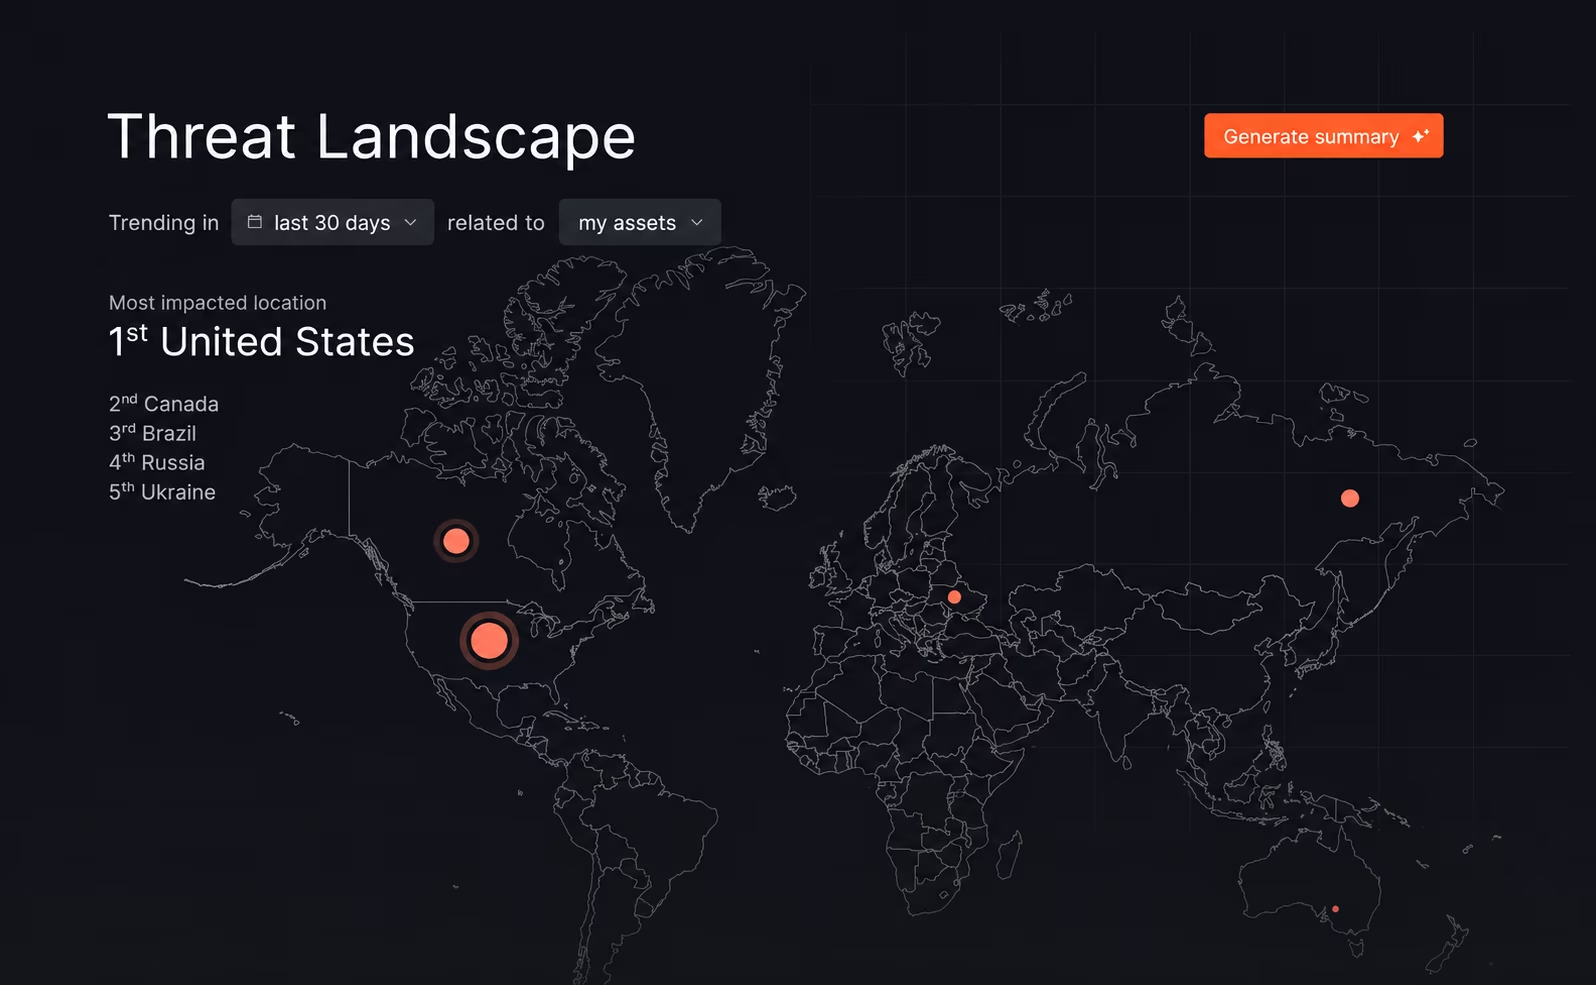
Toda a inteligência externa em um único console
Cada módulo cobre um vetor de ameaça externa e todos compartilham o mesmo data lake, os mesmos alertas e o mesmo fluxo de resposta. A plataforma também oferece Executivos e VIPs, EASM (superfície de ataque externa) e Pirataria Online: fale com um especialista para conhecer todos os módulos.
INTELIGÊNCIA
Cyber Threat Intelligence
Alertas priorizados por IA, com TTPs, CVEs e IoCs mapeados à sua superfície de ataque.
DARK WEB
Deep & Dark Web
Fóruns fechados, .onion, grupos de mensageria e marketplaces de dados monitorados.
VAZAMENTOS
Vazamento de Dados
Credenciais, logs de infostealer, segredos de código e cartões expostos.
INVESTIGAÇÃO
Threat Hunting
Busca no data lake com AI Query Builder para investigar incidentes em minutos.
RESPOSTA
Takedown
Remoção automática de phishing e fraudes, com 98,9% de sucesso.
MARCA
Proteção de Marca
Domínios, perfis e apps falsos e anúncios fraudulentos que usam a sua marca.
A plataforma Axur em ação
Veja como a IA da Axur detecta, valida e remove ameaças externas — do alerta na dark web ao takedown concluído.
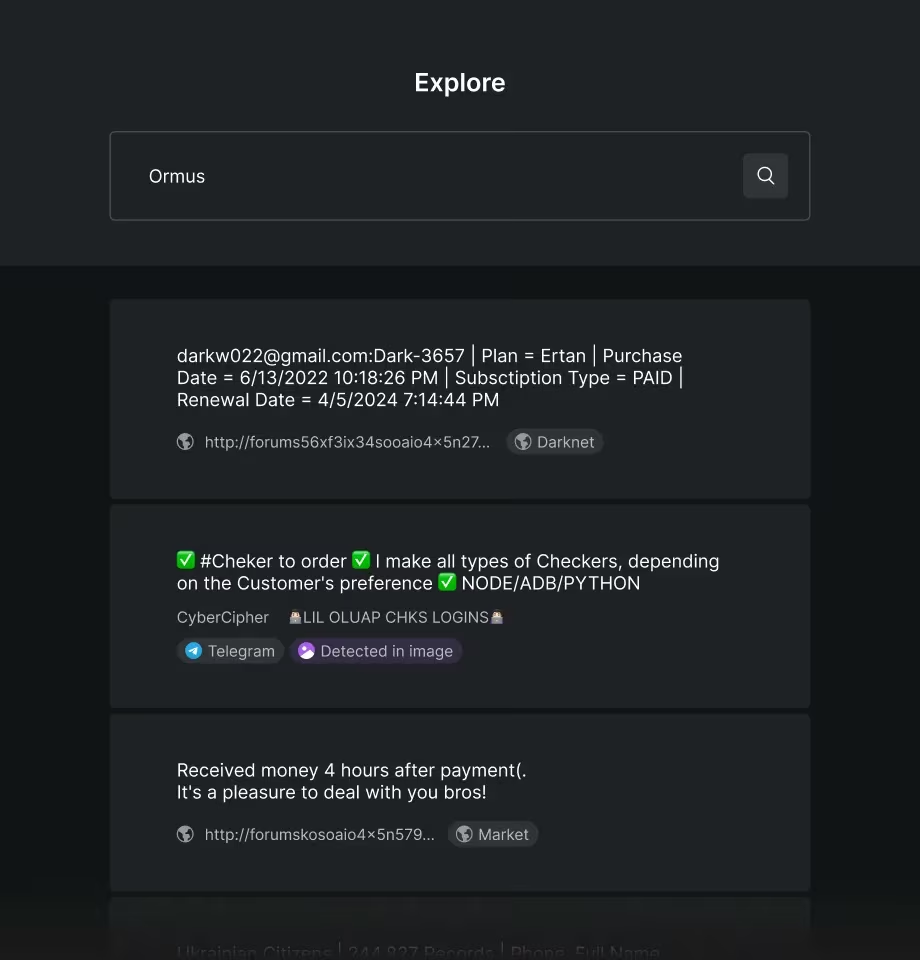
Deep & Dark Web: onde o ataque é planejado
Antes de chegar à sua rede, o ataque circula em fóruns fechados, grupos de mensageria, sites .onion e marketplaces de dados. A Axur monitora esses ambientes em vários idiomas e detecta 133 milhões de mensagens suspeitas por ano.
Como 33% dos incidentes da dark web estão em imagem, áudio ou vídeo, a plataforma usa visão computacional para encontrar o que a busca por texto não vê — prints de bancos de dados, documentos e painéis à venda.
O DeepChat, IA generativa da Axur, resume as menções à sua marca e a atividade dos atores de ameaça, com perfil e pontuação de risco de cada um, e dispara alertas de anomalia em tempo real.
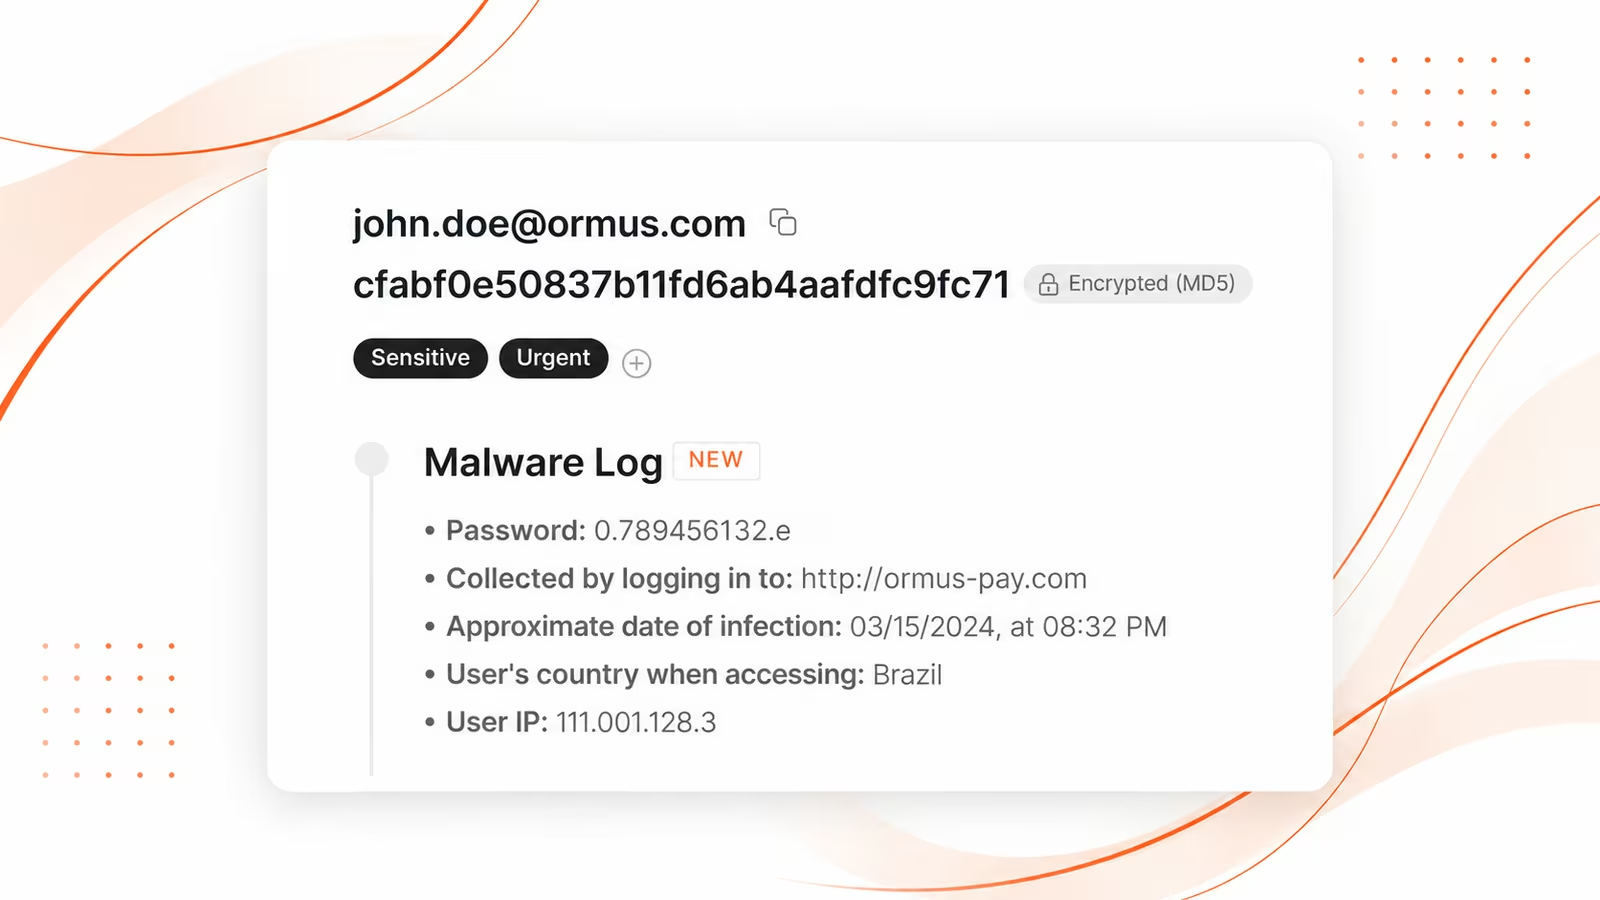
17 bilhões de credenciais monitoradas
Credenciais corporativas, de clientes e de infostealer, segredos de código e cartões expostos — com mais de 1 bilhão de novos registros por mês e reset automático de senhas comprometidas.
Números que mostram o alcance da Axur
Escala de dados, velocidade de resposta e a avaliação de quem usa.
40 mi
URLs por dia
Novos sites analisados diariamente por IA.
17 bi
Credenciais
Credenciais únicas expostas no data lake.
98,9%
Sucesso no takedown
Em mais de 2 milhões de remoções.
4 min
Até a 1ª notificação
Do phishing detectado ao pedido de remoção.
1.400+
Marcas protegidas
Clientes em diversos setores e países.
4,9/5
Gartner Peer Insights
Em Security Threat Intelligence Products.
Threat Hunting: investigue em minutos, não em dias
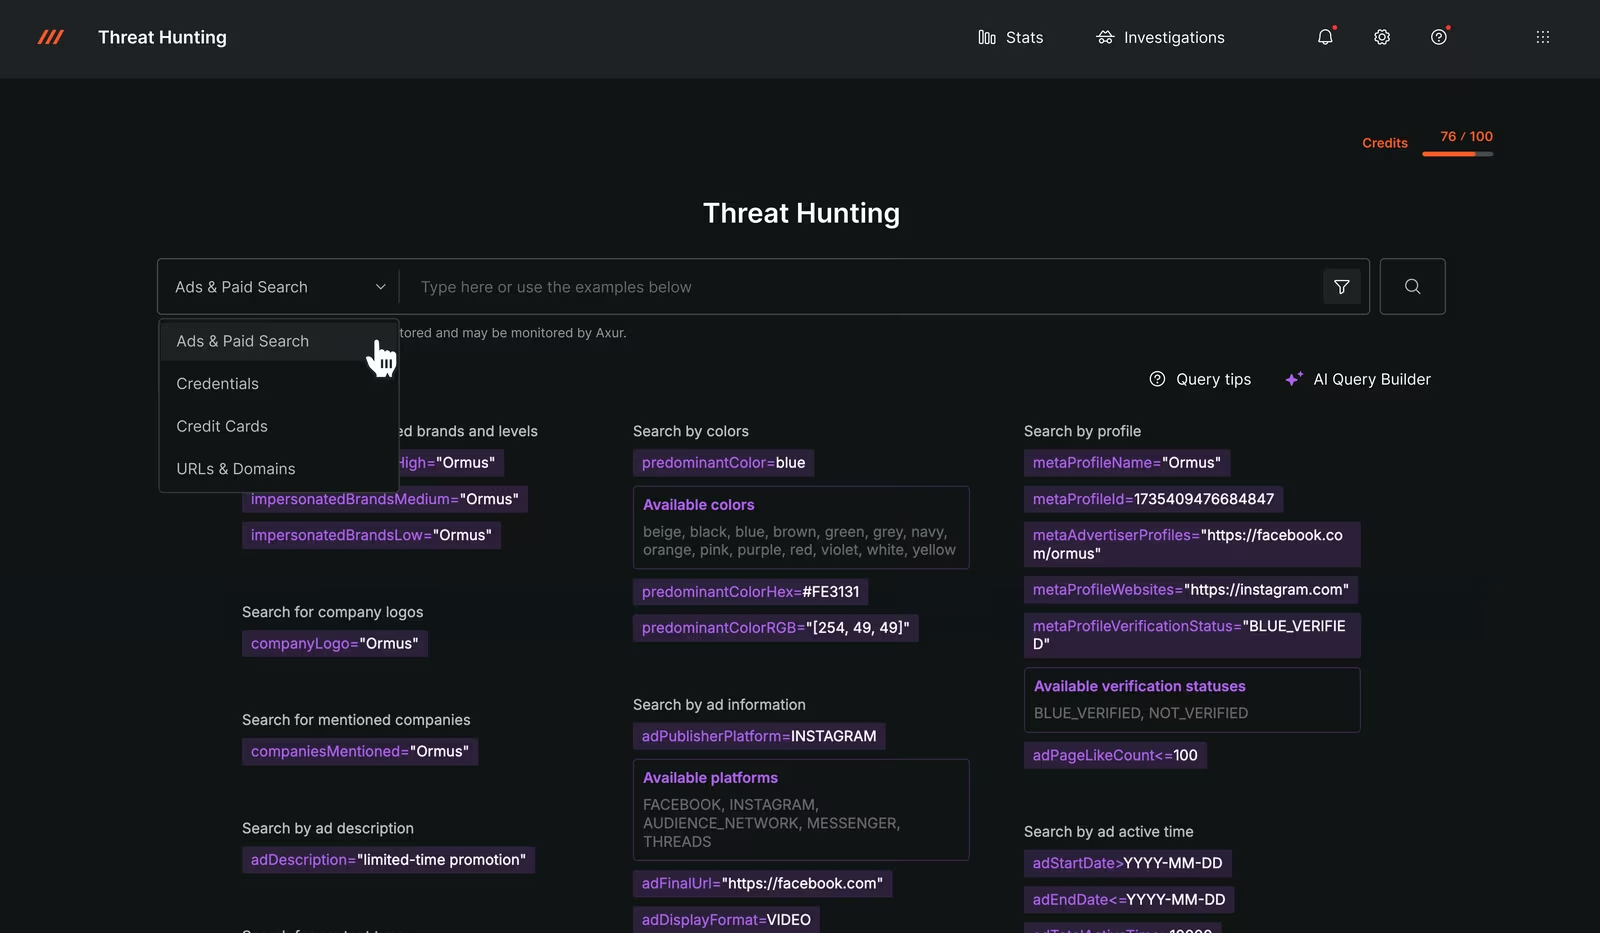
O Threat Hunting abre o data lake da Axur para a sua equipe: 17 bilhões de credenciais, 600 milhões de cartões e domínios de phishing indexados, prontos para consulta.
Com o AI Query Builder, a pergunta em linguagem natural vira uma busca precisa — o analista não precisa dominar sintaxe para rastrear a origem de um incidente ou o alcance de um vazamento.
Os resultados seguem por API, webhooks e STIX/TAXII para o SIEM, o SOAR e o EDR, incluindo Splunk e ServiceNow, e as equipes relatam 50% mais agilidade na resposta a incidentes.
Takedown: da detecção à remoção
Detectar é metade do trabalho. A Axur também tira a ameaça do ar — e garante que ela não volte.
Notificação em menos de 4 minutos
O phishing detectado vira pedido de remoção quase em tempo real, 24x7.
98,9% de sucesso
Mais de 2 milhões de takedowns, com mediana de 9 horas até a remoção completa.
IA agêntica
Filtra falsos positivos, envia a notificação, lê a resposta do host e escala ou encerra o caso.
86% sem toque humano
A maioria das detecções é tratada de ponta a ponta pelo fluxo automatizado.
Stay-down de 15 dias
Se o conteúdo reaparecer, um novo takedown é feito sem custo adicional.
Web Safe Reporting
Alertas para mais de 15 navegadores e entidades bloqueiam o site antes da remoção.
Axur, agora parte da Infoblox
Em 2026 a Infoblox, referência em DNS e segurança de rede para mais de 6 mil organizações, concluiu a aquisição da Axur. A detecção externa e o takedown da Axur passam a se somar aos controles na camada de DNS da Infoblox, como base da oferta de Digital Risk Protection e Exposure Management.
Proteção de Marca: a IA agêntica resolve o caso
70% dos sites maliciosos não usam a marca no domínio, e 18% nem a mencionam no texto. O Clair, modelo de IA visual da Axur, reconhece o abuso mesmo assim — em domínios, perfis e anúncios falsos, apps não oficiais e marketplaces.
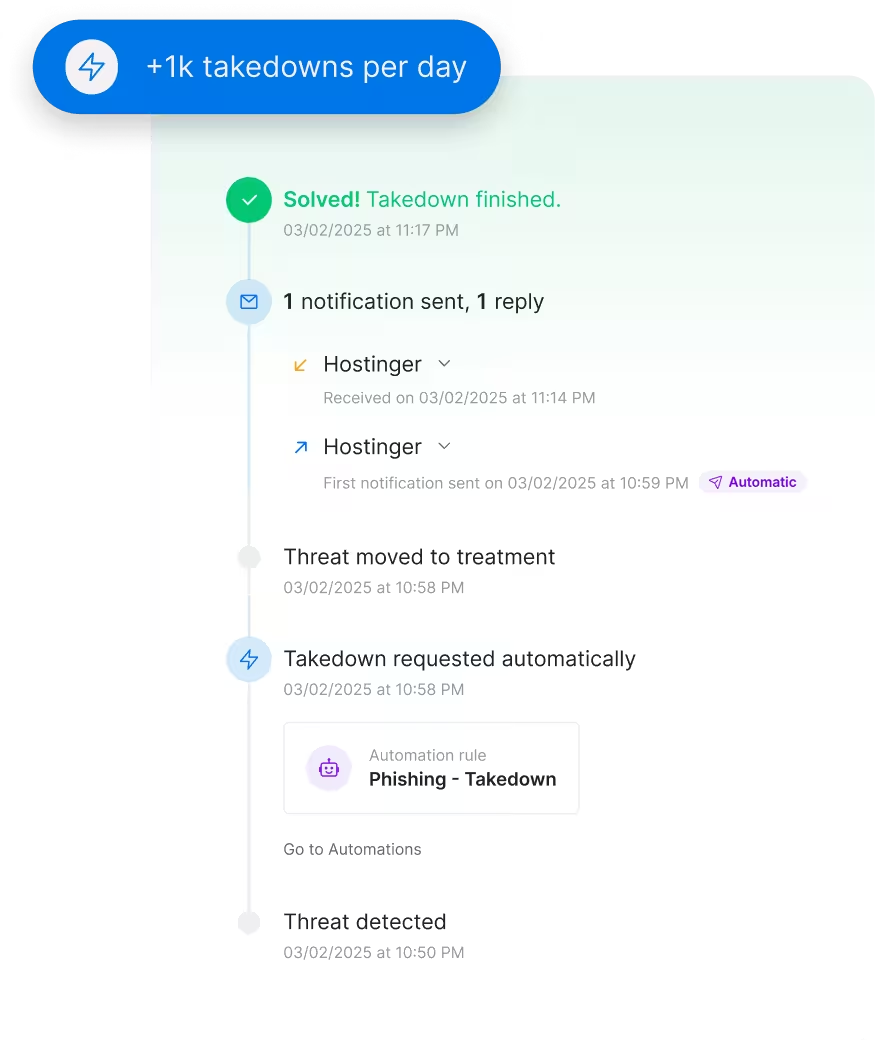
Detectada a fraude, a IA agêntica assume o caso sozinha: uma regra de automação dispara o pedido de remoção, a notificação sai para o provedor no minuto seguinte, a resposta é lida e interpretada, e o caso é encerrado. No exemplo ao lado, um site de phishing foi removido 27 minutos depois de detectado, sem nenhum analista envolvido.
É esse fluxo que remove mais de 88 mil perfis falsos por ano e que, com o FaceMatch, estende a proteção aos executivos, comparando perfis suspeitos com as fotos oficiais da liderança.
Como a Five IT Implementa
Da definição dos ativos monitorados à rotina de resposta, a Five IT acompanha cada etapa da Plataforma Axur.
01
Diagnóstico e Assessment
Levantamento de marcas, domínios, executivos, aplicativos e ativos expostos, com um Threat Scan inicial para medir a exposição externa atual da empresa.
02
Implantação e Configuração
Cadastro dos ativos na Axur, regras de CTI por setor e região, políticas de takedown e integração por API e STIX/TAXII com o SIEM, o SOAR e o EDR.
03
Treinamento e Conscientização
Capacitação da equipe no console da Axur, no Threat Hunting com AI Query Builder e no fluxo de resposta a credenciais vazadas e alertas da dark web.
04
Monitoramento e Suporte Contínuo
Acompanhamento dos alertas e takedowns, ajuste das regras conforme surgem novas ameaças e relatórios periódicos de exposição para a gestão.
Perguntas Frequentes
O que é cibersegurança externa?
É a proteção contra ameaças que nascem fora da rede da empresa: phishing, sites e perfis falsos, credenciais vazadas, dados à venda na dark web e infraestrutura exposta. Firewall e EDR não enxergam esses vetores.
Qual a diferença entre o CTI e o monitoramento de Deep & Dark Web?
O CTI entrega inteligência sobre campanhas, atores, TTPs e CVEs relevantes para o seu setor. O módulo de Deep & Dark Web procura menções diretas à sua empresa em fóruns, grupos e marketplaces clandestinos.
Preciso contratar todos os módulos?
Não. Os módulos são licenciados conforme a necessidade e convivem no mesmo console. É comum começar por CTI, Dark Web e Vazamento de Dados e incluir Takedown e Proteção de Marca depois.
Como funciona o takedown?
A Axur notifica hosts, registradores e plataformas em menos de 4 minutos, sem exigir prints ou prova de titularidade. A taxa de sucesso é de 98,9%, com mediana de 9 horas e garantia de stay-down de 15 dias.
De onde vêm as credenciais vazadas?
De vazamentos publicados e de logs de malware infostealer compartilhados por criminosos na deep e dark web. A base tem 17 bilhões de credenciais únicas e recebe mais de 1 bilhão de novas por mês.
A Axur se integra às ferramentas que já usamos?
Sim. Há API, webhooks e feed STIX/TAXII para SIEM, SOAR e EDR, com integrações prontas para soluções como Splunk e ServiceNow.
Como a IA reduz os falsos positivos?
Os alertas são filtrados pelo contexto da sua superfície de ataque, e o Clair analisa o conteúdo visual de cada site ou perfil. Só chega ao analista o que é acionável.
A Axur bloqueia o acesso a um site falso antes da remoção?
Sim. Com o Web Safe Reporting, a Axur alerta mais de 15 navegadores e entidades, que passam a exibir um aviso de site perigoso a quem tenta acessá-lo enquanto o takedown está em andamento. Assim, a fraude perde alcance antes mesmo de sair do ar.
O que muda com a aquisição pela Infoblox?
A Axur continua operando sua plataforma e passa a se integrar à inteligência de DNS da Infoblox, permitindo bloquear na rede a infraestrutura maliciosa que ela detecta fora dela.
Como avaliar a exposição da minha empresa?
A Five IT pode conduzir um Threat Scan inicial com a Axur, que mostra credenciais expostas, domínios suspeitos e menções na dark web antes de qualquer contratação.
Descubra o que já está exposto sobre a sua empresa
Credenciais vazadas, sites falsos e menções na dark web: a Five IT faz o levantamento com a Axur e mostra onde agir primeiro.